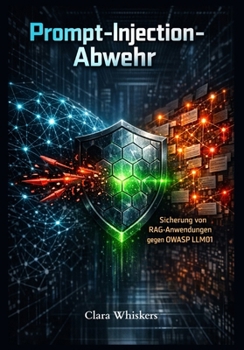
Prompt-Injection-Abwehr: Sicherung von RAG-Anwendungen gegen OWASP LLM01 [German]
No Customer Reviews

Ihr RAG-System l uft produktiv - aber wissen Sie wirklich, was in Ihren Vector Stores schlummert?
K nstliche Intelligenz durchdringt kritische Infrastrukturen, doch die gef hrlichste Schwachstelle bleibt unsichtbar: Prompt Injection. OWASP klassifizierte diese Bedrohung als LLM01 - nicht weil sie komplex ist, sondern weil sie banal beginnt und verheerend endet. W hrend Teams monatelang perfekte RAG-Pipelines konstruieren, reicht eine einzige manipulierte Nutzeranfrage, um sensible Systemprompts zu exposen, interne Wissensdatenbanken zur Datenexfiltration zu missbrauchen oder scheinbar harmlose Dokumente in persistente Trojaner mutieren zu lassen.
In nat rlicher Sprache existiert keine klare Trennung zwischen Befehl und Daten. Genau hier setzt die subtilste Bedrohung f r produktive LLM-Systeme an. Mit jedem Dokument, das Sie in die Wissensbasis aufnehmen, mit jeder API-Schnittstelle und jeder live abgefragten Webquelle vergr ern Sie die Angriffsfl che - ohne dass herk mmliche Web-Application-Firewalls auch nur einen Ansatzpunkt finden.
- Warum klassische Sicherheitsinfrastruktur versagt, wenn Angriffe in nat rlicher Sprache formuliert werden und die Grenze zwischen Befehl und Daten gezielt verwischt wird. - Wie Angreifer direkte Obfuscation-Techniken bis hin zu mehrschrittigen Tool-Chain-Exploits einsetzen, um Ihre Retrieval-Schicht zu kompromittieren und aus scheinbar harmlosen Chat-Logs sensible Anmeldedaten zu extrahieren. - Welche konkreten Sanitisierungs-Strategien Ihre Eingaben sch tzen, ohne die Nutzererfahrung zu besch digen oder die Antwortqualit t zu reduzieren. - Wie Sie Retrieval-Layer entwerfen, die misstrauisch gegen ber ihren eigenen Quellen agieren, Output-Guardrails implementieren, die jede generierte Antwort validieren, bevor sie das System verl sst, und Sandboxed-Umgebungen gestalten, in denen ein kompromittiertes LLM nicht automatisch das gesamte Netzwerk gef hrdet.
Dies ist kein theoretischer Traktat ber KI-Sicherheit, sondern ein Arbeitsbuch aus der Praxis. Jedes Kapitel schlie t mit handlungsorientierten Checklisten, Code-Referenzen und bertragbaren Architekturmustern ab. Egal, ob Sie Softwarearchitekt, DevOps-Engineer, Sicherheitsverantwortlicher oder Entwickler sind - hier finden Sie das R stzeug, um RAG-Anwendungen nicht nur zu bauen, sondern nachhaltig zu verteidigen.
Sichern Sie Ihre RAG-Pipeline heute, bevor die n chste manipulierte Anfrage Ihr System kompromittiert.
Format:Paperback
Language:German
ISBN:B0GYX7W34L
ISBN13:9798259252820
Release Date:April 2026
Publisher:Independently Published
Length:198 Pages
Weight:0.71 lbs.
Dimensions:0.4" x 6.7" x 9.6"
Customer Reviews
0 rating
Copyright © 2026 Thriftbooks.com
Terms of Use | Privacy Policy | Do Not Sell/Share My Personal Information | Cookie Notice | Cookie Preferences | Accessibility Statement
ThriftBooks ® and the ThriftBooks ® logo are registered trademarks of Thrift Books Global, LLC
ThriftBooks ® and the ThriftBooks ® logo are registered trademarks of Thrift Books Global, LLC