< Back to Search Results
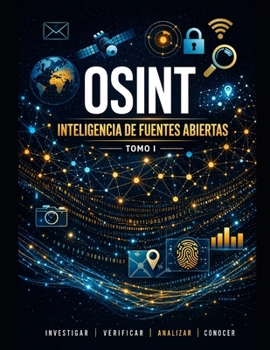
OSINT. Inteligencia de fuentes abiertas: Guía Académica Completa - Tomo I [Spanish]

Sab as que m s del 80% de la inteligencia estrat gica de valor real se obtiene de fuentes completamente p blicas y legales? La disciplina conocida como OSINT -Open Source Intelligence, Inteligencia de Fuentes Abiertas- ha pasado de ser una capacidad exclusiva de agencias gubernamentales a convertirse en la competencia m s demandada del panorama actual de ciberseguridad, periodismo de investigaci n, inteligencia corporativa y an lisis de riesgos. Este libro te ense a a practicarla con rigor profesional, metodolog a verificada y herramientas reales.
La gu a acad mica de referencia m s completa en castellano sobre OSINT.
Estructurada en 20 m dulos organizados en dos tomos, esta obra cubre ntegramente el ecosistema de la inteligencia de fuentes abiertas: desde los fundamentos conceptuales y el marco legal europeo aplicable (RGPD, LOPDGDD, C digo Penal) hasta las t cnicas m s avanzadas de automatizaci n, an lisis de grafos y contrainteligencia personal. Cada m dulo combina teor a rigurosa, c digo ejecutable real, tablas de referencia, casos documentados y ejercicios pr cticos integradores que convierten el aprendizaje en habilidad efectiva.
Lo que aprender s en el Tomo I:
Dominar s el ciclo de inteligencia de 6 fases y las bases legales de la investigaci n con fuentes abiertas. Aprender s a construir Google Dorks avanzados para localizar documentos expuestos, paneles de administraci n vulnerables y credenciales filtradas en sitios p blicos. Usar s Yandex Images para reconocimiento facial, TinEye para dataci n de im genes y ExifTool para extraer coordenadas GPS de fotograf as -exactamente como fue localizado John McAfee en 2012. Aplicar s shadowcasting con SunCalc para determinar la fecha y hora de captura de una imagen analizando el ngulo de sus sombras, la misma t cnica que usa Bellingcat para verificar v deos de conflictos. Mapear s la presencia digital de personas y organizaciones con Sherlock, Hunter.io, HIBP y los registros p blicos espa oles. Descubrir s subdominios, tecnolog as y servicios expuestos con crt.sh, BuiltWith y Shodan.
Lo que aprender s en el Tomo II:
Profundizar s en el ecosistema de filtraciones de datos: desde las megabrechas hist ricas (Yahoo, LinkedIn, Collection #1) hasta el funcionamiento real del mercado underground de credenciales, con precios documentados y operaciones policiales internacionales como la Operaci n Cookie Monster (119 detenidos en 2023). Realizar s due diligence corporativo avanzado combinando el BORME, OpenCorporates y an lisis financiero con Python. Aplicar s la metodolog a documentada de Bellingcat para verificar v deos y detectar deepfakes. Mapear s redes de canales de Telegram con TGStat API. Trabajar s con inteligencia de amenazas en dark web siguiendo protocolos de OPSEC profesionales. Automatizar s investigaciones completas con Maltego, SpiderFoot, theHarvester y Recon-ng. Construir s grafos de relaciones con NetworkX y Gephi para detectar fraude corporativo.
Para qui n es esta obra:
Analistas de ciberseguridad, periodistas de investigaci n, investigadores privados habilitados, consultores de riesgo, acad micos, estudiantes de criminolog a y seguridad inform tica, y cualquier profesional que necesite encontrar informaci n verificable de forma sistem tica, eficiente y ticamente s lida.
Caracter sticas de la edici n:
M s de 450 p ginas con m s de 80 ejercicios pr cticos, 60 fichas de herramientas, glosario de 200+ t rminos, bibliograf a acad mica anotada, matrices de referencia r pida y plantillas de informe profesional listas para usar. C digo Python verificado y ejecutable para automatizaci n de investigaciones.
Todo el contenido t cnico ha sido contrastado con fuentes primarias verificadas: informes de Europol, CISA, Mandiant, Bellingcat, OCCRP, la AEPD y el TJUE.
Aprende a ver lo que otros
Customer Reviews
ThriftBooks ® and the ThriftBooks ® logo are registered trademarks of Thrift Books Global, LLC